最近、不正アクセスによる個人情報の流出や、流出の可能性が発表されるニュースが相次いでいます。
2026年9月にはタイムズカーで約160万件の本人確認書類の漏えいが確認され、10月に入ってからも焼肉きんぐ、MrMax、セイコーマートなどで不正アクセスに関する発表が続いています。
こうしたニュースを見ると、「なぜ一度の不正アクセスで、これほど大量の情報が流出するのか」と疑問に思う人もいるかもしれません。
今回は、最近公表された事例を見ながら、不正アクセスによって情報が流出する仕組みと、個人や小規模なWebサイト運営者が意識しておきたい対策について考えてみます。
最近の不正アクセスによる情報流出
今回の記事を書くきっかけになったのが、ここ最近相次いでいる不正アクセスのニュースです。
タイムズカーでは、Webシステムへの不正アクセスについて調査した結果、約160万件のアカウントで運転免許証画像などの本人確認書類が漏えいしたことを確認したと発表しています。
また、物語コーポレーションが運営する「焼肉きんぐ」の公式アプリでは、会員管理システムへの不正アクセスによって、1,078万件を超える会員情報が漏えいしたことが公表されました。
漏えいした情報には会員番号、氏名、メールアドレス、電話番号などが含まれています。一方で、ログインパスワードやクレジットカード情報などは対象外とされています。
10月6日にはMrMaxでも、アプリとオンラインストアのサーバーへの不正アクセスによって、最大約173万人の会員情報の一部が流出したことが発表されています。
こちらも会員ID、氏名、メールアドレス、電話番号などが対象となっていますが、パスワードやクレジットカード情報などは流出していないとされています。
セイコーマートでも、アプリへの不正アクセスに関連して約57万人分のアカウントが対象となることが公表されています。
このように、ここ最近だけを見ても、利用者が数十万人、数百万人単位のサービスで不正アクセスが発生しています。
なぜ一度の不正アクセスで大量の情報が流出するのか
ニュースを見ていると、「利用者一人ひとりの情報を盗んでいるのではないか」と感じるかもしれません。
しかし、実際にはそうとは限りません。
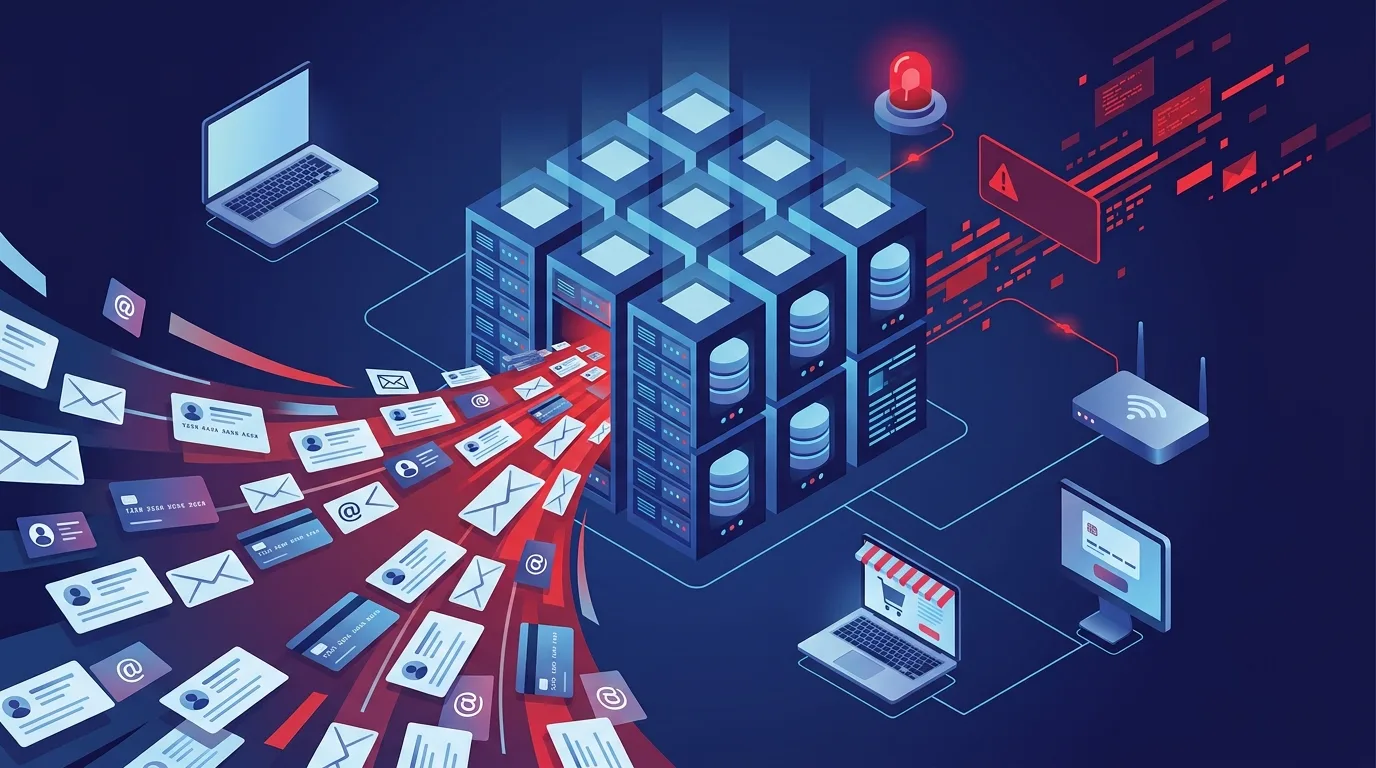
Webサービスでは、利用者の情報をデータベースなどでまとめて管理しています。
例えば、100万人の会員がいるサービスなら、100万人分の情報が一つのシステム内に保存されていることになります。
そのため、攻撃者がそのシステムにアクセスできる状態になると、一人ずつ情報を盗むのではなく、保存されている大量のデータをまとめて取得される可能性があります。
これが、大規模な情報流出につながる理由の一つです。
では、どうやって侵入されるのか
ここについては、今回紹介した事例のすべてで具体的な侵入経路が公表されているわけではありません。
そのため、「この会社はこの方法で侵入された」と決めつけることはできません。
一般的には、Webサイトやアプリの脆弱性、管理者アカウントの不正利用、サーバーやネットワーク機器の問題、外部サービスとの連携部分など、さまざまな入口が考えられます。
WordPressのようなCMSを使ったWebサイトでも、実際に不正アクセスを受けることがあります。
私自身、仕事でWordPressを扱っていた際に、サイトがスパムメール送信の中継として悪用されていたケースを経験しています。
このように、侵入された場合の被害は「情報を盗まれる」だけとは限りません。
サイトを改ざんされたり、不正なプログラムを設置されたり、別の攻撃の踏み台として利用されたりすることもあります。
また、攻撃対象はWebサイトやパソコンだけではありません。
スマートフォン、Wi-Fiルーター、プリンター、監視カメラ、テレビ、レコーダー、ゲーム機、スマートスピーカーなど、インターネットにつながる機器もセキュリティを考える対象になります。
USBメモリなども同様で、出所の分からないものを不用意にパソコンへ接続しないことも基本的な対策の一つです。
バックドアという考え方もある
不正アクセスを考えるときには、「バックドア」という言葉も出てきます。
バックドアは、通常の認証などを経ずにシステムへアクセスできるようにする仕組みや、侵入後に再びアクセスできるよう残される経路などを指します。
Webサイトに限らず、ソフトウェアやネットワーク機器など、さまざまな場所が対象になり得ます。
ただし、今回取り上げた企業の不正アクセスがバックドアによるものだと公表されているわけではありません。
ここは個別の事件と一般的な攻撃手法を分けて考える必要があります。
情報が流出した後にも注意が必要
情報流出は、データが外部に出てしまった時点で終わりとは限りません。
例えば氏名、メールアドレス、電話番号などが流出した場合、それらを使ってフィッシングメールやSMS、なりすまし電話などが行われる可能性があります。
実際に焼肉きんぐやMrMax、タイムズカーなども、情報流出後のフィッシングや不審な連絡に注意するよう利用者へ呼びかけています。
そのため、「自分はクレジットカード情報が流出していないから関係ない」と考えるのではなく、その後に届くメールやSMSにも注意する必要があります。
流出の可能性があるとき、個人ができること
もし利用しているサービスから「情報流出の可能性がある」という発表があった場合は、まず公式サイトで何が流出した可能性があるのかを確認します。
パスワードが対象になっている場合は、速やかに変更します。
また、同じパスワードを複数のサービスで使い回している場合は、特に注意が必要です。
例えば、同じメールアドレスとパスワードをAmazonや楽天など複数のサービスで使っていた場合、一つのサービスから認証情報が流出すると、同じ組み合わせを使って別のサービスへのログインを試される可能性があります。
いわゆる「パスワードリスト攻撃」につながる可能性があるため、パスワードはサービスごとに分けておくことが重要です。
可能であれば、多要素認証も設定しておきたいところです。
そして、情報流出が発表された直後に届くメールやSMSにも注意が必要です。
「情報流出の確認」「アカウント保護」「ポイント補償」などを理由にリンクへ誘導されても、そのリンクをそのまま開くのではなく、公式サイトや公式アプリから確認する方が安全です。
小規模なWebサイトでも他人事ではない
大企業の情報流出というと、自分には関係のない話に感じるかもしれません。
しかし、Webサイトを運営している場合は規模に関係なく、不正アクセスへの備えが必要です。
WordPressなら本体やプラグイン、テーマを更新する。
使っていないプラグインやアカウントを残さない。
管理画面のパスワードを使い回さない。
可能なら二段階認証を利用する。
そして、万が一に備えてバックアップを用意しておく。
こうした基本的な対策だけでも、放置している状態とは大きく違います。
また、個人情報を扱うサイトなら、「必要以上の情報を保存しない」という考え方も重要です。
情報を大量に持っていれば、それだけ攻撃されたときの被害も大きくなります。
セキュリティは「侵入されない」だけではない
今回のニュースを見て改めて感じるのは、セキュリティ対策は「絶対に侵入されないようにする」という一つの対策だけでは考えられないということです。
侵入を防ぐ。
侵入されても被害を広げない。
必要以上の情報を保存しない。
異常に早く気づく。
バックアップを用意する。
そして、情報が流出した後の二次被害にも備える。
こうした対策を重ねていくことが重要になります。
大規模な情報流出のニュースは、企業だけの問題に見えるかもしれません。
しかし、パスワードの使い回しをやめる、不審なリンクを開かない、知らないUSBメモリを接続しない、スマートフォンやルーターなどの機器をきちんと更新するといったことは、個人でもすぐにできます。
不正アクセスによる情報流出がニュースになったときは、「自分には関係ない」で終わらせず、自分が利用しているサービスや機器のセキュリティを見直すきっかけにしておきたいところです。